
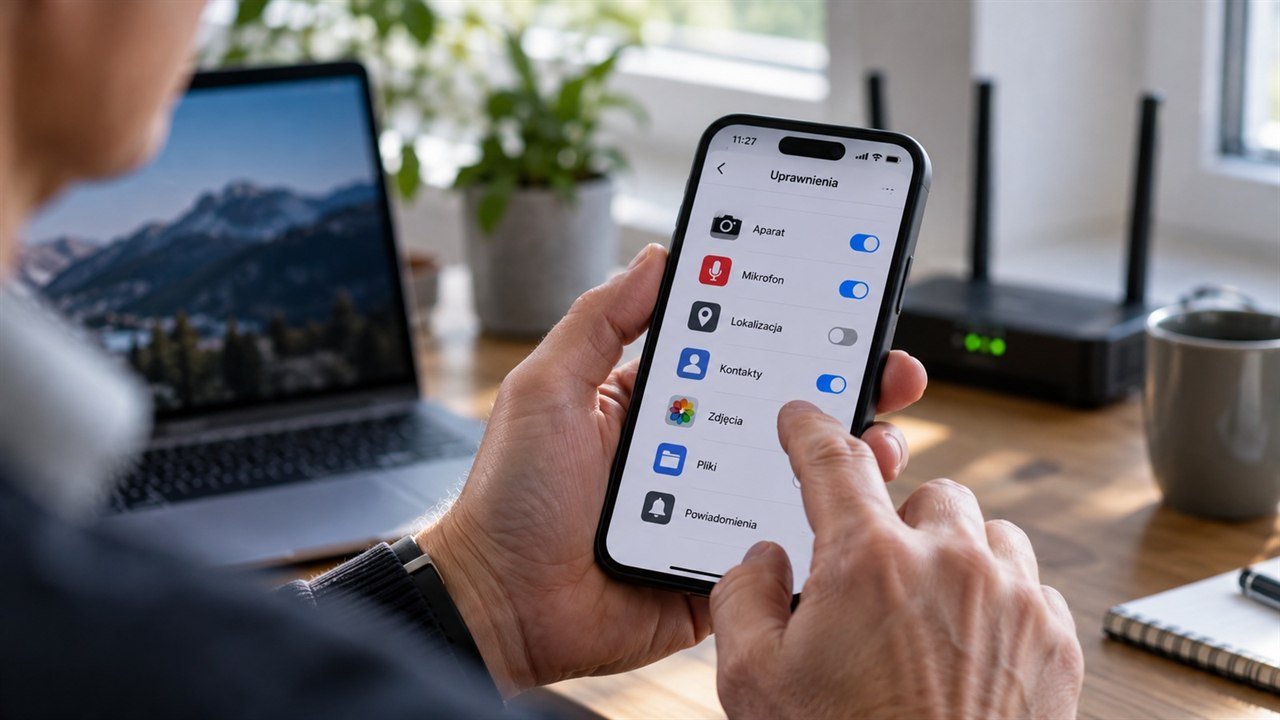
Smartfon zna miejsca, w których bywamy, osoby, z którymi się kontaktujemy, zdjęcia, historię aktywności i część naszych codziennych nawyków. Nie oznacza to, że każda aplikacja wykorzystuje wszystkie te informacje, ale zakres dostępu warto sprawdzać zamiast automatycznie akceptować kolejne komunikaty o uprawnieniach.
Dane osobowe to nie tylko imię i PESEL
Urząd Ochrony Danych Osobowych przypomina, że aplikacje mobilne mogą gromadzić nie tylko dane podawane podczas zakładania konta. Informacje pozornie anonimowe, po połączeniu z innymi danymi, także mogą pozwalać na identyfikację konkretnego użytkownika. W praktyce aplikacja może prosić o dostęp do lokalizacji, aparatu, mikrofonu, kontaktów, zdjęć, plików albo identyfikatorów urządzenia.
Kontrole opisywane przez UODO pokazywały problemy zarówno z bezpieczeństwem, jak i zasadą minimalizacji danych. W jednym z przykładów numer PESEL służył jako login do aplikacji medycznej dla tysięcy użytkowników. W innym przypadku platforma zamawiania jedzenia żądała od klientów skanów dokumentów tożsamości, choć organ uznał taki zakres za nadmiarowy.
Najprostsza praktyka dla użytkownika to okresowy przegląd uprawnień. Nawigacja potrzebuje lokalizacji podczas jazdy, ale prosta aplikacja z latarką nie powinna wymagać dostępu do książki adresowej. Warto też usuwać nieużywane programy, ograniczać działanie w tle i sprawdzać, czy dostęp do mikrofonu lub lokalizacji jest ustawiony „zawsze”, czy tylko podczas korzystania.
Prywatność nie polega na całkowitym odcięciu telefonu od danych. Chodzi o proporcję: aplikacja powinna mieć tyle informacji, ile rzeczywiście potrzebuje do swojej funkcji. Im mniej niepotrzebnych uprawnień, tym mniejsza powierzchnia ryzyka w razie błędu, wycieku albo przejęcia konta.
Źródła
UODO — Aplikacje mobilne: https://www.uodo.gov.pl/pl/file/5437
Formaty reklamowe wewnątrz artykułu
Reklamy wplecione między akapity najlepiej działają w układzie poziomym lub prostokątnym.


